Takaの紹介実績:835人
守りは厚く。思い出す負担は少なく。
認証の数だけでなく、それぞれが防ぐリスクと利用者の負担を考えます。
「秘密の答え、何だっけ?」で止まるポイント交換
コツコツ貯めたポイントを、ようやく交換。そんなときに「秘密の質問……何て答えを登録したっけ?」と、手が止まったことはありませんか。
趣味を聞かれても、必要なのは今の趣味ではなく、登録当時に入力した文字列。ひらがなでどう書いたかまで思い出す必要があります。
ポイントは時間と手間をかけて貯めた大切な資産です。本人確認が厳重なのは歓迎したいところ。ただ、安全性を高めることと、思い出す情報を増やすことは、必ずしも同じではありません。
顔認証まで導入された今、秘密の質問はどんな役割を担っているのか。使い勝手と技術の両面から考えてみます。
モッピーの交換は「実質4段階認証」の重装備
ログインから交換完了まで、次のような確認が重なることがあります。
- パスワードアカウントにログイン
- 秘密の質問登録した答えを入力
- 顔認証必要と判断された場合に本人確認
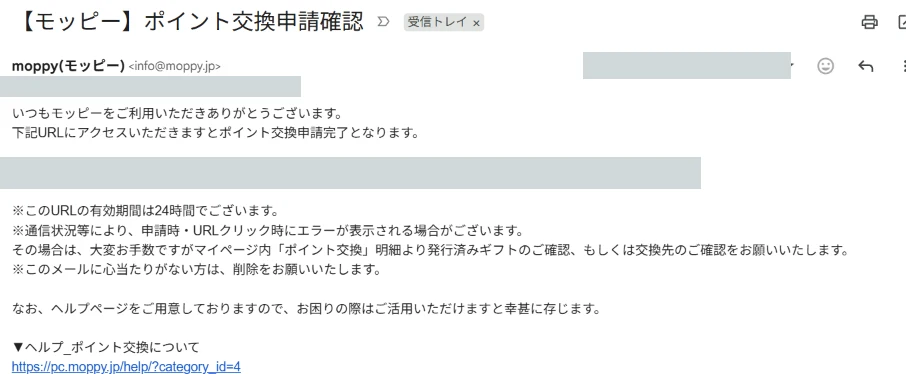
- 確認メール申請確認URLを開く
公式ガイドでも、秘密のこたえの入力、顔情報の登録・認証、交換申請後の確認メールが案内されています。ただし、顔認証は毎回必ず実施されるわけではありません。システムが本人確認を必要と判断した場合などに求められます。公式ご利用ガイド/顔認証の公式ヘルプ
ここでの「実質4段階」は手続きの多さを表す言い方です。パスワードと秘密の質問は、どちらも「知っている情報」に頼るため、操作が4つあるだけで4要素認証になるわけではありません。
資産を守る姿勢は評価したい
不正交換でポイントを失えば、それまでの努力も失われます。本人確認を強化する取り組み自体は心強いものです。
一方で、手順を増やした分だけ安全性が同じ割合で高まるとは限りません。大切なのは、それぞれの確認がどんな不正を防ぎ、利用者へどれだけ負担をかけているかです。
「エラーが発生しました」と表示された場合は、顔認証エラーの対処法へ。撮影環境・カメラの使用権限・ブラウザの順に確認できます。
顔認証がある今、秘密の質問をどう考える?
本人でも、昔の答えを再現できるとは限らない
「顔まで確認するのに、昔登録した趣味も必要なの?」。そう感じるのは自然だと思います。
- 登録した時期が古く、答えを忘れている。
- 今の答えと、登録当時の答えが違う。
- 表記や文字数を思い出せない。
- 間違えるのが怖くて、入力をためらう。
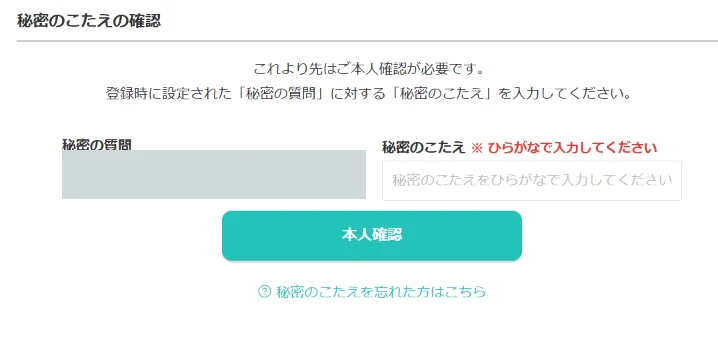
本人であることと、昔入力した文字列を正確に再現できることは別の問題です。忘れた場合は登録状況に応じた再設定や問い合わせが案内されていますが、交換したいときに復旧の手間が増える負担は残ります。公式:秘密の質問のこたえを忘れた
「本人しか知らない情報」とは限らない
趣味や出身地、ペットの名前は、SNSや普段の会話から他人に知られているかもしれません。覚えやすい答えほど推測もしやすい。偽サイトの回答欄に入力すれば、その秘密を相手に渡してしまいます。
米国NISTの認証ガイドラインでも、秘密の質問のような知識ベース認証を使用しないよう求めています。日本のポイントサイトにそのまま適用される法律ではありませんが、認証方式を考えるうえで参考になる基準です。NIST SP 800-63B-4
顔認証も、一括りに「最強」とは言えない
サービス側が撮影した顔を照合する本人確認と、スマホの顔認証でパスキーの利用を許可する仕組みは異なります。顔を使うから、すべて同じ強度というわけではありません。
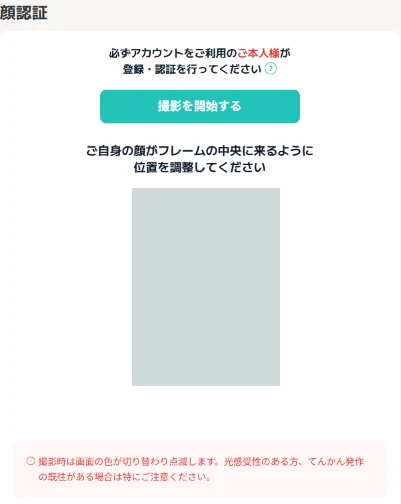
公開情報だけでモッピーの顔認証を「突破不可能」と判断したり、ほかの確認がすべて不要だと断定したりはできません。秘密の質問を併用する内部の判断理由も不明です。
それでも、新しい確認方法を追加した今だからこそ、従来の仕組みを見直す価値はあります。利用者が知りたいのは、「この質問があることで、どの不正を追加で防げるのか」なのです。
理想は、生体認証を活用したスマートな認証
改善の方向として期待したいのが、パスキーなどの活用です。移行の一案は「パスワードでログインし、交換時にはスマホの生体認証を使ったパスキー認証で確認する」という流れです。
さらに設計次第では、パスキーでパスワードそのものを置き換えられます。パスキーは、必ずパスワードへ追加する技術ではありません。
少ない操作でも、多要素認証は実現できる
パスキーは暗号技術を使った鍵で認証します。その鍵を使うときに、端末の顔認証・指紋認証・PINなどで本人確認を行います。
- ログインや交換確認のボタンを押す。
- 端末の顔認証や指紋認証などで承認する。
- 認証が完了する。
対応する構成では、鍵を利用できることと、生体情報やPINによる確認を組み合わせられます。画面を何枚も通過しなくても、多要素認証を実現できるのです。FIDO Allianceの認証仕様
サービスごとの秘密の答えを思い出す負担が減り、対応環境なら顔や指紋でスムーズに進めます。ただし、端末のPINや機種変更・紛失時の復旧準備まで不要になるわけではありません。
フィッシングに強い理由は、顔ではなく鍵の仕組み
パスキーは登録先のサイトやアプリに結び付いています。偽サイトでは正規サイト向けの認証を成立させない構造が、認証情報を盗むフィッシングへの強さにつながります。顔を見せれば安全、という話ではありません。Google for Developers:パスキー
すべての詐欺を防ぐ万能技術ではなく、端末や復旧経路の保護も必要です。それでも、入力する秘密情報を減らしながらフィッシング耐性を高められる点は、大きな魅力です。
いつもの交換は軽く、異常があるときは厚く
通常の交換はパスキーで確認し、新しい端末や交換先の変更など、リスクが高い場面では追加確認を求める。端末を使えない人には、安全な復旧方法を用意する。そんな設計を期待します。
認証の価値は画面の数ではなく、不正を止めながら正当な利用者が進めることにあると思います。
今すぐできる「秘密の質問」の防衛策
サービスの改善を待つ間にもできるのが、秘密の答えを「もう一つのパスワード」として管理する方法です。
個人情報と無関係な答えを、マネージャーに保存する
規約や入力条件で認められる場合は、事実の答えではなく、推測されにくいランダムな文字列を設定し、パスワードマネージャーに保存する方法があります。
英数字・記号が使えるサービスなら、パスワード生成機能を活用できます。たとえば k9#mP2$vQ のような形式です。ただし、この公開例は使わず、自分専用に生成してください。
上の英数字・記号をそのまま入力できるという意味ではありません。ひらがなのみの場合は、登録可能な文字数や条件を確認し、その範囲で個人情報と無関係な推測されにくい文字列を用意します。
- サービスごとに違う答えを使う。
- ログイン用パスワードを流用しない。
- 質問と答えをセットでマネージャーに保存する。
- ネットに載っている例文を、そのまま使わない。
- マネージャー自体の保護と復旧方法も確認する。
この方法でも偽サイトへの入力は防げません。公式のブックマークなどからアクセスする習慣も大切です。それでも、個人情報からの推測を難しくし、「何と登録したか思い出せない」という悩みを減らせます。
厳重さは歓迎。だからこそ、交換はサクッと
モッピーが顔認証を取り入れ、ポイントを守るために本人確認を強化していることは、評価したい取り組みです。そのうえで、秘密の質問に頼る部分は、今の技術で改善できる余地があると感じます。
ポイント交換で必要なのは、昔の趣味を思い出す時間ではなく、安全に本人と確認できる仕組みです。
少ない操作でも、安心して使える認証へ。コツコツ貯めたポイントをしっかり守りながら、交換はサクッと終わる。そんな進化を、いち利用者として期待しています。
出典・情報の確認について
情報確認日:2026年10月30日。公式案内と提供された画面を基にした解説・改善提案です。実施される認証は利用状況などで異なります。内部の不正検知や認証強度を検証した記事ではありません。画面画像は個人情報等を伏せています。